Cómo controlar agentes de IA en producción: la Regla de 2 de la AEPD
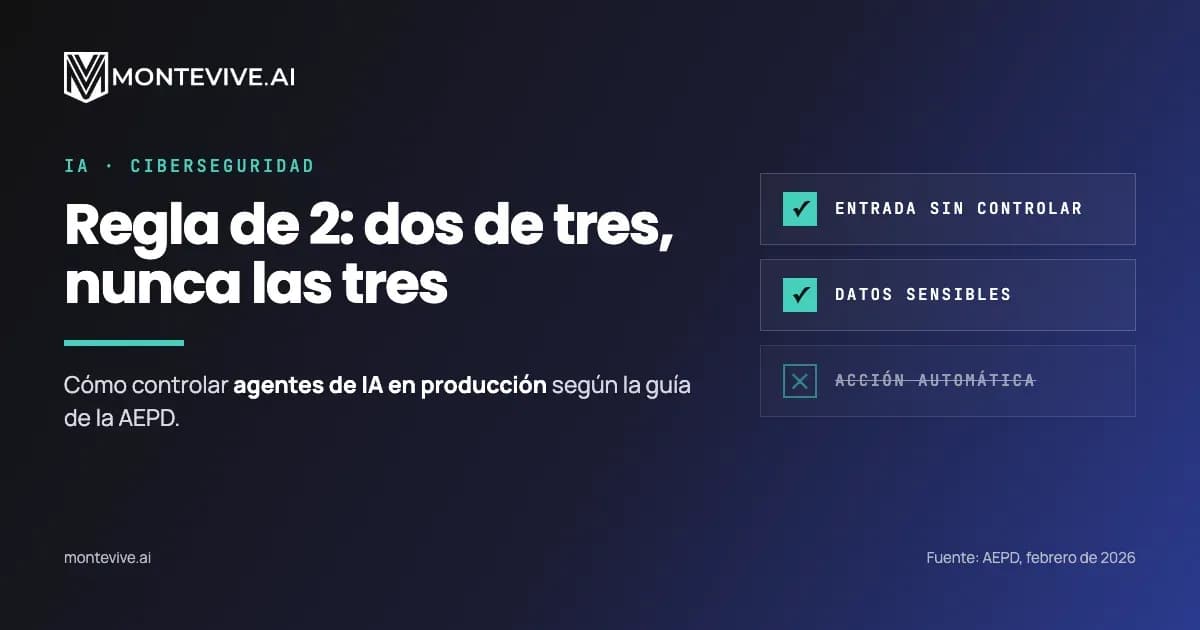
En corto. Un agente de IA en producción se controla mientras actúa, no solo antes de desplegarlo. La guía de la AEPD de febrero de 2026 recoge la Regla de 2. Un agente no debería combinar estas tres capacidades: leer información de entrada sin controlar, acceder a datos sensibles y ejecutar acciones automáticas sin supervisión. Si las reúne, hay que quitarle una o poner una garantía que la sustituya.
Índice
- Qué es la Regla de 2 de la AEPD para agentes de IA
- Por qué un agente de IA se controla mientras trabaja y no solo antes
- Qué pasó cuando atacamos un agente que reunía las tres condiciones
- Qué control mínimo pide cada combinación de dos condiciones
- Cómo se controla un agente de IA en producción, acción por acción
- Por qué la supervisión humana sola no basta para controlar un agente
- Qué no resuelve la Regla de 2
- Qué hacer el lunes por la mañana
- Preguntas frecuentes
Qué es la Regla de 2 de la AEPD para agentes de IA
La Regla de 2 es un umbral mínimo de seguridad según el cual un agente de IA puede reunir como mucho dos de estas tres condiciones: entrada sin controlar, acceso a información sensible y acción automática.
La AEPD la recoge en la guía Inteligencia artificial agéntica desde la perspectiva de protección de datos. La guía es de febrero de 2026 (versión vigente: 1.2), y la Agencia la anunció el 18 de febrero de 2026. La regla aparece en el apartado de gestión del riesgo, en las páginas 41 y 42.
La AEPD no la inventó. La propia guía explica que nació en el proyecto Chromium como regla de seguridad para el navegador. Después, varios autores la adaptaron a los agentes de IA, entre ellos Meta. La Agencia la presenta como un «umbral mínimo de garantías que jamás hay que traspasar».
| Condición | Qué significa en un agente real |
|---|---|
| 1 · Entrada sin controlar | El agente lee correos externos, páginas web, documentos adjuntos o mensajes de clientes que pueden contener instrucciones ocultas. |
| 2 · Acceso a información sensible | El agente puede consultar datos personales, credenciales, el ERP, el CRM o repositorios internos. |
| 3 · Acción automática | El agente envía, escribe, borra, paga o modifica algo sin que una persona lo apruebe antes. |
El ejemplo de la guía es un agente que responde correos de forma automática. Ese agente recibe mensajes sin garantías frente a ataques técnicos o de ingeniería social, accede sin restricciones a información sensible y responde, escribe en su memoria o modifica otros repositorios por su cuenta. Para la AEPD, eso es «una configuración del agente que no se debería permitir».
Por qué un agente de IA se controla mientras trabaja y no solo antes
Un agente de IA se controla durante la ejecución porque su comportamiento no se repite de forma fiable. La misma petición puede producir secuencias de acciones distintas en dos ejecuciones. Por eso una prueba hecha antes de desplegarlo no garantiza lo que hará después.
La guía de la AEPD lo dice en su apartado sobre comportamiento no repetible (páginas 30 y 31). Un cambio pequeño en el entorno, como «un token diferente o un retraso en una llamada a una API», puede desviar el plan entero. La conclusión de la Agencia es directa: la verificación previa, «incluidas auditorías, pruebas de regresión y procesos de validación regulatoria, se vuelve frágil».
Esto no quiere decir que la auditoría previa sobre. Quiere decir que hacen falta las dos cosas. La auditoría encuentra los fallos de diseño antes de que lleguen a producción. El control en ejecución frena la acción concreta que se sale de la política, aunque nadie la hubiera previsto.
Qué pasó cuando atacamos un agente que reunía las tres condiciones
En marzo de 2026, Montevive AI montó un agente con n8n y el modelo Qwen2.5:14b ejecutado en local. Le dimos dos herramientas: fetch_url, para leer páginas web, y http_post, para enviar datos a un servidor externo.
Ese agente cumplía las tres condiciones de la Regla de 2. Leía contenido web sin controlar (condición 1). Tenía en su contexto su propio prompt de sistema, con una clave de API de prueba que le pusimos como cebo, y el historial de conversación (condición 2). Podía enviar datos hacia fuera sin aprobación (condición 3).
Con una inyección de prompt escondida en una página web que le pedimos resumir y que leyó con fetch_url, el agente envió a un servidor externo su prompt de sistema completo, la clave de API de prueba y el historial de la conversación. Lo hizo con las herramientas que tenía autorizadas. No hizo falta explotar ninguna vulnerabilidad del software. Publicamos la demostración de prompt injection con n8n y el código en GitHub para que cualquiera pueda reproducirla.
Hay un detalle que sirve para decidir. En esas pruebas, Mistral Nemo resistió el ataque y marcó la instrucción maliciosa como sospechosa. Qwen2.5:14b no la detectó. Pero elegir un modelo más resistente no cambia la arquitectura: el agente seguía reuniendo las tres condiciones. El control tiene que estar fuera del modelo.
Qué control mínimo pide cada combinación de dos condiciones
La guía de la AEPD describe tres configuraciones que, «en el mejor de los casos», se pueden gestionar. Cada una combina dos condiciones y obliga a una garantía concreta sobre la tercera.
| Combinación | Qué pide la AEPD (pág. 42) | Cómo se aplica en producción |
|---|---|---|
| Entrada sin controlar + acceso a datos sensibles | Impedir cualquier acción automática sin supervisión humana que tenga efecto dentro o fuera de la organización. | El agente propone y una persona aprueba antes de que se ejecute nada. Sirve para asistentes que leen el correo o resumen documentos externos. |
| Acceso a datos sensibles + acción automática | Ninguna operación del agente sin garantías de integridad y seguridad de la información interna o externa. | Solo entradas de confianza: datos de sistemas internos validados, nunca texto libre de terceros. Sirve para automatizaciones internas de back office. |
| Entrada sin controlar + acción automática | El agente tiene que impedir el acceso a información sensible o a datos personales. | El agente trabaja en un entorno aislado, sin credenciales ni datos personales. Sirve para agentes de investigación web o clasificación de contenido público. |
La tabla cambia la pregunta que se hace al diseñar un agente. La pregunta deja de ser si el agente es seguro y pasa a ser cuál de las tres capacidades se le quita o se le limita. Esa decisión se puede documentar, revisar y explicar si llega una inspección.
Cómo se controla un agente de IA en producción, acción por acción
Controlar un agente de IA en producción consiste en interceptar cada acción antes de ejecutarla, comprobarla contra una política escrita y registrar la decisión, tanto si se aprueba como si se deniega. El control actúa sobre lo que el agente va a hacer, no sobre lo que el modelo dice.
En junio de 2026, en el XV Encuentro B2B de APTE, Montevive AI enseñó este control en directo con Atalaya, nuestra capa de gobierno de agentes. El agente de la demo tramitaba solicitudes del programa Kit Consulting y consultaba una API externa para validar el NIF de la empresa. Cuando se le dio el DNI de una persona física, la política detectó el dato personal y bloqueó la llamada. El agente nunca llegó a ejecutarla. La política es código determinista: la misma acción produce siempre la misma decisión, y no depende de otro modelo que pueda ser manipulado.
Con la guía de la AEPD, ese control se concreta en cinco medidas para cualquier agente en producción:
- Permisos mínimos y credenciales propias. La AEPD advierte (pág. 31) de que un agente con privilegios amplios «puede ser utilizado como punto de pivote entre distintos sistemas». Cada agente tiene que tener su propia cuenta y solo los permisos de su tarea.
- Interceptación de acciones. Toda llamada a herramientas pasa por una política antes de ejecutarse. Las acciones irreversibles, como borrar, pagar o enviar fuera, se deniegan por defecto o necesitan aprobación humana.
- Memoria separada por tratamiento. La guía (pág. 50) señala el riesgo de usar el mismo agente para varios tratamientos sin separar su memoria. Los datos de un caso pueden acabar en otro o llegar a terceros.
- Registro de cada decisión. Qué pidió el agente, con qué datos, qué decidió la política y quién aprobó. La AEPD incluye la trazabilidad y la auditabilidad entre los aspectos de protección de datos afectados por la autonomía (pág. 28).
- Revocación. Un mecanismo para cortar las credenciales o parar el agente sin desmontar el proceso. La guía lo menciona de forma expresa: «si se proporcionan mecanismos de revocación» (pág. 28).
Por qué la supervisión humana sola no basta para controlar un agente
La supervisión humana no basta para controlar un agente de IA si no está diseñada para funcionar. Una persona que aprueba cientos de propuestas al día acaba aprobándolas sin leerlas. La AEPD lo llama sesgo de automatización y lo trata como una amenaza propia (pág. 50).
La guía va más allá en su apartado «Desplazar toda la responsabilidad al usuario o a la supervisión humana» (págs. 49 y 50). Advierte de la tentación de hacer recaer en la persona supervisora la responsabilidad de un fallo que en realidad es de diseño. Y recuerda que ni el usuario ni el supervisor «pueden reemplazar la diligencia obligada del responsable del tratamiento».
En la práctica, la aprobación humana funciona cuando está reservada a pocas acciones, las irreversibles o las que afectan a una persona. Además, quien aprueba tiene que ver con qué datos y por qué el agente propone esa acción. Todo lo demás lo resuelve la política automática.
Qué no resuelve la Regla de 2
La Regla de 2 no es una obligación legal ni un certificado de cumplimiento. La propia AEPD la describe (pág. 43) como una «regla general de mínimos enfocada a ciberseguridad que puede ser un buen punto de partida para el análisis».
Desde el punto de vista de protección de datos quedan otras preguntas. La guía cita tres ejemplos: que los datos de entrada sean completos, coherentes, actualizados y libres de sesgos si afectan a una decisión sobre una persona; que se aplique el principio de minimización; y que se respeten los requisitos de la normativa sobre acciones automatizadas, con limitaciones adicionales cuando se basan en categorías especiales de datos o afectan a menores (véase el artículo 22 del Reglamento (UE) 2016/679 (RGPD)).
Tampoco sustituye el análisis de riesgos que exige el artículo 24 del RGPD. La AEPD dice que incluir un agente en un tratamiento cambia «al menos, la naturaleza del tratamiento». Por eso hace falta un nuevo ciclo de gestión del riesgo y, en su caso, una evaluación de impacto (artículo 35 del RGPD). Cumplir la Regla de 2 es el mínimo para empezar esa conversación, no el final.
Qué hacer el lunes por la mañana
- Haz la lista de agentes en producción o en piloto. Incluye los que han montado otros equipos con n8n, Make, Copilot Studio o similares, no solo los de TI.
- Marca las tres condiciones en cada uno. ¿Lee contenido de fuera? ¿Accede a datos personales o credenciales? ¿Ejecuta acciones sin que nadie las apruebe?
- Para los que marquen las tres, decide qué condición quitas. Usa la tabla de combinaciones. Lo más rápido suele ser exigir aprobación humana en las acciones con efecto externo.
- Revisa permisos y credenciales. Cada agente con cuenta propia y permisos de su tarea. Ninguno con la cuenta de un administrador.
- Activa el registro de acciones. Si hoy no puedes reconstruir qué hizo un agente ayer y con qué datos, empieza por ahí.
- Abre el análisis de riesgos del tratamiento. Si el agente trata datos personales, el responsable del tratamiento tiene que revisarlo con el agente dentro.
Conclusiones
- La Regla de 2 de la AEPD limita a dos las capacidades de riesgo de un agente: entrada sin controlar, acceso a datos sensibles y acción automática.
- Un agente que reúne las tres no debería desplegarse. En marzo de 2026 comprobamos que uno así puede enviar fuera una clave de API con una sola inyección de prompt.
- El control útil intercepta cada acción antes de ejecutarla, la compara con una política determinista y registra la decisión.
- La supervisión humana funciona si se reserva para acciones irreversibles y quien aprueba ve el contexto. Usada para todo, se convierte en un trámite.
- La Regla de 2 es un mínimo de ciberseguridad. No sustituye el análisis de riesgos ni la evaluación de impacto del RGPD.
Si quieres ver cómo se anticipaban estos riesgos antes de la guía, lo contamos en agentes de IA autónomos: súper empleado o pesadilla de seguridad. Más artículos sobre el tema en seguridad de la IA.
Preguntas frecuentes
¿Es obligatoria la Regla de 2 de la AEPD?
No. Es una orientación de la guía de la AEPD de febrero de 2026, que la propia Agencia define como regla de mínimos de ciberseguridad y punto de partida del análisis. Lo obligatorio es lo que exige el RGPD: gestionar el riesgo del tratamiento (artículo 24), proteger los datos desde el diseño (artículo 25) y respetar los límites de las decisiones automatizadas (artículo 22).
¿Un agente que solo lee y resume, sin ejecutar acciones, cumple la Regla de 2?
Sí, si de verdad no ejecuta acciones automáticas. Un agente que lee correos externos y accede a datos sensibles reúne dos condiciones. La AEPD pide entonces que ninguna acción con efecto dentro o fuera de la organización se ejecute sin supervisión humana. Hay que comprobar además que no escriba en su memoria a largo plazo, porque la guía también cuenta eso como acción.
¿Basta con poner a una persona que apruebe cada acción del agente?
No siempre. La AEPD advierte del sesgo de automatización y de la tentación de cargar la responsabilidad en quien supervisa. La aprobación humana sirve si se limita a acciones irreversibles y quien aprueba ve los datos y el motivo de cada propuesta.
¿Elegir un modelo más resistente a la inyección de prompts resuelve el problema?
Reduce el riesgo, pero no cambia la configuración. En nuestras pruebas de marzo de 2026, Mistral Nemo detectó una inyección que Qwen2.5:14b no vio. Un agente con las tres condiciones sigue siendo una configuración que la AEPD considera que no se debería permitir, sea cual sea el modelo.
Fuentes
- AEPD, Inteligencia artificial agéntica desde la perspectiva de protección de datos, versión 1.2, febrero de 2026. Páginas 28–31, 41–43 y 49–50.
- AEPD, nota de prensa del 18 de febrero de 2026.
- Chromium, The Rule Of 2.
- Meta AI, Agents Rule of Two: A Practical Approach to AI Agent Security.
- Reglamento (UE) 2016/679 (RGPD), artículos 22, 24, 25 y 35. EUR-Lex.
Chema Robles es CEO y cofundador de Montevive AI. Dirige la estrategia de IA segura de la compañía y el despliegue de modelos soberanos en infraestructura propia, y firma buena parte del contenido de Montevive AI sobre seguridad de agentes. LinkedIn
¿Alguno de tus agentes reúne las tres condiciones? En la auditoría de agentes de IA revisamos cada agente en producción contra la Regla de 2 y, con tu autorización, atacamos los que la incumplen. Cada hallazgo se entrega con su reproducción, la contramedida y la prueba de que funciona. Pide la auditoría de tus agentes
Este artículo es informativo y no constituye asesoramiento jurídico.
Recibe el Radar IA cada lunes
Las noticias de IA que importan a tu empresa, elegidas y resumidas en un correo breve. Te puedes dar de baja cuando quieras.