NIS2: cómo saber si tu empresa está obligada (y qué hacer si no)
Read this article in English.
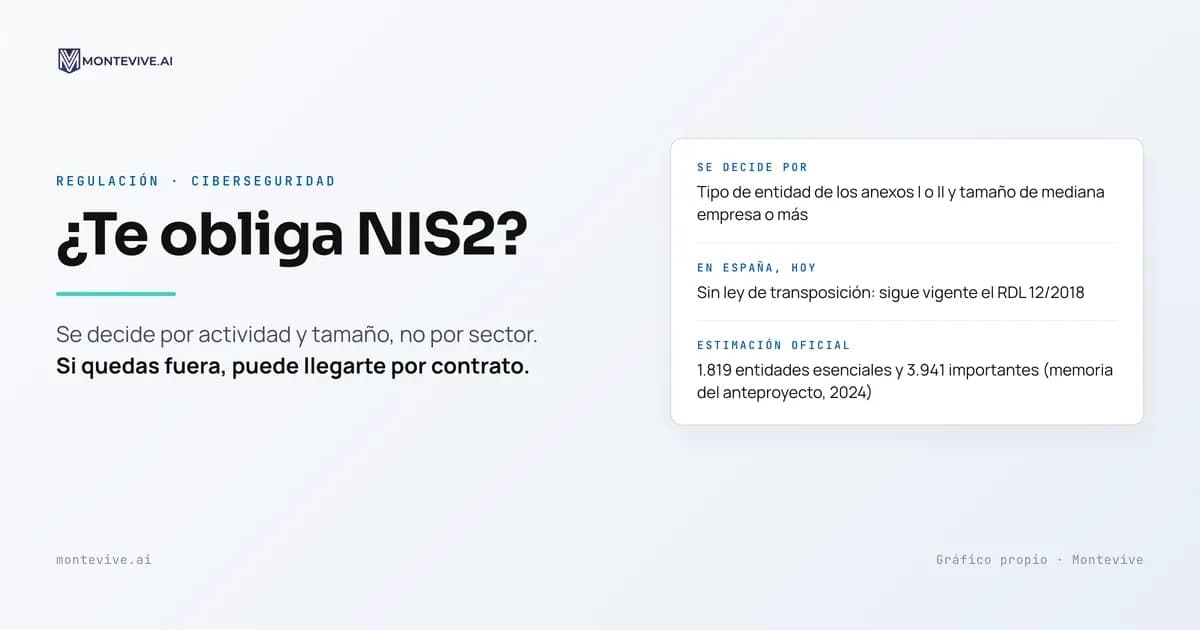
NIS2 alcanza a tu empresa si es uno de los tipos de entidad de los anexos I o II de la Directiva (UE) 2022/2555 y, como mínimo, una mediana empresa. Algunas entidades quedan obligadas sea cual sea su tamaño. En España, a 23 de octubre de 2026, no hay ley que traslade la directiva; sigue vigente el Real Decreto-ley 12/2018.
Casi todo lo que se publica sobre NIS2 acaba en una pregunta: ¿está obligada tu empresa o no? Lo que se cuenta menos es que una pyme que queda fuera por tamaño puede recibir NIS2 igualmente, por contrato. El artículo 21 pide a las entidades incluidas que gestionen la seguridad de sus proveedores directos, y esa exigencia baja por la cadena hasta quien les vende.
Índice
- Qué es NIS2 y desde cuándo se aplica
- Cómo saber si NIS2 afecta a tu empresa, en tres cribas
- Entidad esencial o importante: qué cambia
- Qué pasa con NIS2 en España a 23 de octubre de 2026
- Qué exige NIS2 a una empresa obligada
- Si NIS2 no te obliga, puede llegarte por contrato
- Lo que esta criba no te dice
- Qué hacer esta semana, estés dentro o fuera
- Preguntas frecuentes sobre el alcance de NIS2
Qué es NIS2 y desde cuándo se aplica
NIS2 es la Directiva (UE) 2022/2555: obliga a los Estados de la UE a exigir a entidades de 18 sectores gestión de riesgos de ciberseguridad, notificación de incidentes significativos y supervisión, con la dirección como responsable.
Entró en vigor el 16 de enero de 2023, y los Estados debían trasponerla a más tardar el 17 de octubre de 2024 (artículo 41). Sus destinatarios son los Estados (artículo 46): a las empresas les llega por la ley nacional.
Cómo saber si NIS2 afecta a tu empresa, en tres cribas
La regla general de los artículos 2 y 3 de la directiva se resuelve con tres preguntas: qué haces, qué tamaño tienes y si te alcanza una excepción. Una cuarta fija si eres entidad esencial o importante.
Gráfico propio · Montevive, 2026. Fuente: Directiva (UE) 2022/2555, artículos 2 y 3; Recomendación 2003/361/CE.
Primera criba: qué hace tu empresa, no en qué sector está
Los anexos enumeran tipos concretos de entidad, no sectores enteros. Una empresa de fabricación solo entra si fabrica productos del anexo II: productos sanitarios, equipos informáticos y electrónicos, material eléctrico, maquinaria, vehículos de motor u otro material de transporte.
| Anexo | Sectores |
|---|---|
| I · Alta criticidad | Energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructura digital, gestión de servicios TIC entre empresas, Administración pública y espacio |
| II · Otros sectores críticos | Servicios postales y de mensajería, gestión de residuos, sustancias químicas, alimentación, fabricación de determinados productos, proveedores de servicios digitales e investigación |
Segunda criba: el tamaño, con plantilla y cifras financieras
NIS2 se aplica a las entidades de esos anexos que no son pequeñas ni microempresas según la Recomendación 2003/361/CE. Contar solo empleados lleva a error, porque la definición combina plantilla y cifras.
| Categoría | Plantilla | Cifras financieras (basta con cumplir una) |
|---|---|---|
| Pequeña empresa | Menos de 50 personas | Facturación anual o balance general de hasta 10 M€ |
| Mediana empresa | Menos de 250 personas | Facturación de hasta 50 M€ o balance de hasta 43 M€ |
Un ejemplo. Una empresa independiente tiene 40 empleados, 12 millones de euros de facturación y 8 millones de balance. Es pequeña: tiene menos de 50 personas y su balance no pasa de 10 millones, aunque su facturación sí. Queda fuera de NIS2 por tamaño. Con 11 millones de balance sería mediana.
Dos matices pueden darle la vuelta. El cambio de categoría solo cuenta si se repite dos ejercicios seguidos. Y en un grupo se suman los datos de las empresas vinculadas y la parte proporcional de las asociadas (artículos 3, 4 y 6 del anexo de la Recomendación).
Tercera criba: las excepciones que no miran el tamaño
Entran sea cual sea su tamaño (artículo 2 de la directiva):
- proveedores de redes o servicios públicos de comunicaciones electrónicas;
- prestadores de servicios de confianza;
- registros de dominios de primer nivel y proveedores de DNS o de registro de dominios;
- la Administración pública central;
- las entidades críticas según la Directiva (UE) 2022/2557.
Otras entran si el Estado las identifica, como el único proveedor nacional de un servicio esencial. Revísalo antes de dar por hecho que estás fuera.
Entidad esencial o importante: qué cambia
Las dos categorías tienen las mismas obligaciones de gestión de riesgos y de notificación (artículos 21 y 23); cambian la supervisión y las multas.
Según el artículo 3 de la Directiva (UE) 2022/2555, son esenciales las entidades del anexo I que superan el tamaño de mediana: 250 personas o más, o más de 50 M€ de facturación y de 43 M€ de balance. Las demás que entran por tamaño son importantes.
Hay excepciones: los prestadores cualificados de servicios de confianza, los registros de dominios de primer nivel y los proveedores de DNS son siempre esenciales, y los de comunicaciones electrónicas públicas lo son desde mediana.
| Entidad esencial | Entidad importante | |
|---|---|---|
| Supervisión | Sin esperar indicios: inspecciones y auditorías periódicas (art. 32) | A posteriori, cuando hay indicios de incumplimiento (art. 33) |
| Multa máxima que debe prever la ley nacional | Al menos 10 M€ o el 2 % de la facturación anual mundial, la cifra mayor (art. 34.4) | Al menos 7 M€ o el 1,4 %, la cifra mayor (art. 34.5) |
Son techos mínimos que cada ley nacional debe fijar, no multas automáticas.
Qué pasa con NIS2 en España a 23 de octubre de 2026
España no tiene ley de transposición de NIS2. El Consejo de Ministros aprobó el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad el 14 de enero de 2025, con tramitación urgente, pero a 23 de octubre de 2026 no hay ley aprobada.
El 8 de julio de 2026, la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE, junto a Irlanda, Francia y Países Bajos. Pidió una suma a tanto alzado y multas diarias hasta la transposición completa.
Después, el Real Decreto 806/2026 disolvió las Cortes y convocó elecciones para el 29 de noviembre. Nadie puede darte hoy una fecha para la ley.
Lo que sí rige hoy:
- Real Decreto-ley 12/2018, para los operadores de servicios esenciales y los proveedores de servicios digitales que ya cubría. Sus CSIRT de referencia son INCIBE-CERT y, para el sector público, CCN-CERT.
- DORA, el Reglamento (UE) 2022/2554, aplicable desde el 17 de enero de 2025 a las entidades financieras. Donde regula lo mismo que NIS2, se aplica DORA y no NIS2 (artículo 4 de NIS2 y artículo 1.2 de DORA).
- El Reglamento de Ejecución (UE) 2024/2690, que detalla las medidas técnicas para nube, centros de datos, servicios gestionados y DNS, entre otros. Es un reglamento y no necesita transposición, pero desarrolla el artículo 21 de NIS2, que en España aún no tiene ley. Si prestas alguno de esos servicios, que tu asesoría jurídica valore qué te es exigible hoy.
La memoria del anteproyecto (Ministerio del Interior, noviembre de 2024) estimó 1.819 entidades esenciales y 3.941 importantes. Calculó un coste medio de adaptación de 179.562,50 euros por entidad importante y de 2.153.250 euros por esencial, antes de descontar lo ya implantado. Sirve como orden de magnitud, no para decidir tu caso.
Qué exige NIS2 a una empresa obligada
El artículo 20 hace responsable al órgano de dirección: aprueba las medidas de ciberseguridad, supervisa su aplicación, responde por los incumplimientos y sus miembros deben formarse. El artículo 21 pide medidas proporcionadas al riesgo y al tamaño de la entidad que cubran, como mínimo:
- a) análisis de riesgos y políticas de seguridad;
- b) gestión de incidentes;
- c) continuidad, copias de seguridad y gestión de crisis;
- d) seguridad de la cadena de suministro;
- e) seguridad en la compra, desarrollo y mantenimiento de sistemas, con gestión de vulnerabilidades;
- f) evaluación de la eficacia de las medidas;
- g) ciberhigiene y formación;
- h) criptografía y, cuando proceda, cifrado;
- i) seguridad del personal, control de accesos y gestión de activos;
- j) autenticación multifactor y comunicaciones seguras.
Cuándo hay que notificar un incidente: 24 horas, 72 horas y un mes
El artículo 23 exige notificar los incidentes significativos: los que causan o pueden causar perturbaciones graves o pérdidas a la entidad, o perjuicios considerables a terceros. Los plazos cuentan desde que la entidad tiene constancia del incidente:
| Plazo | Qué se envía al CSIRT o a la autoridad competente |
|---|---|
| 24 horas | Alerta temprana: si parece malintencionado o puede tener efecto transfronterizo |
| 72 horas | Notificación con una evaluación inicial de gravedad e impacto |
| Un mes después de la notificación | Informe final, o de situación si el incidente sigue abierto |
Gráfico propio · Montevive, 2026. Fuente: Directiva (UE) 2022/2555, artículo 23; Reglamento (UE) 2016/679, artículo 33.
Si hay datos personales comprometidos, corre otro reloj. Salvo que sea improbable que suponga un riesgo para las personas, el artículo 33 del RGPD pide notificar la violación a la autoridad de protección de datos sin dilación indebida y, si es posible, en 72 horas. Son circuitos distintos y pueden activarse a la vez.
Si NIS2 no te obliga, puede llegarte por contrato
Quedar fuera de NIS2 no te deja fuera de sus efectos si vendes a quien está dentro. El artículo 21.3 pide a las entidades obligadas que tengan en cuenta las vulnerabilidades de cada proveedor directo y la calidad de sus prácticas de ciberseguridad.
Para demostrarlo necesitan evidencias tuyas, y el camino natural es el contrato: cuestionarios de seguridad, cláusulas de aviso de incidentes, derecho de auditoría o autenticación multifactor obligatoria. Eso no te convierte en entidad esencial ni importante. Pero si tu cliente tiene 24 horas para la alerta temprana y el incidente empieza en tus sistemas, te pedirá que le avises antes.
Y si eres tú quien está obligado, los servicios de IA que usas en procesos críticos también cuentan como proveedores directos a efectos del artículo 21.3. Sus propias reglas las repasamos en qué obliga el AI Act a tu empresa y en el resto de guías de cumplimiento normativo.
Lo que esta criba no te dice
- No sustituye a la lectura de tu caso. Muchos tipos de entidad de los anexos remiten a definiciones de otras normas, y la ley española podrá extender NIS2 a la Administración local y a centros de enseñanza (artículo 2.5).
- Hay regímenes sectoriales. Una aseguradora está sujeta a DORA, pero no figura en los anexos de NIS2.
- Una certificación ayuda, pero no decide. La ISO 27001 o el ENS comparten materias con el artículo 21, pero no dicen si estás obligado ni sustituyen los plazos de notificación de NIS2.
Qué hacer esta semana, estés dentro o fuera
- Haz las tres cribas por escrito, con las cuentas de los dos últimos ejercicios y los datos de tu grupo. Es lo primero que te pedirá un cliente o un supervisor.
- Separa lo legal de lo contractual: qué te obliga hoy (el RDL 12/2018 o DORA, si te aplican) y qué te piden tus clientes.
- Lleva el resultado a dirección: con NIS2, el órgano de dirección aprueba las medidas, supervisa su aplicación y sus miembros deben formarse.
- Cruza lo que ya tienes. Si trabajas con ISO 27001 o con el Esquema Nacional de Seguridad, compara sus controles con las diez medidas del artículo 21 en un solo mapa.
- Ensaya los relojes: quién decide si un incidente es significativo y quién avisa a las 24 y a las 72 horas, con un simulacro que active a la vez NIS2 y RGPD.
- Si estás fuera pero vendes a obligados, prepara un dossier de evidencias: políticas, autenticación multifactor, copias, vulnerabilidades y contacto para incidentes.
Si prefieres hacerlo con nosotros, empieza por la revisión de alcance NIS2. En media jornada deja por escrito si estás dentro y con qué clase de entidad, y qué parte de lo que te piden tus clientes es ley y qué parte es contrato.
Preguntas frecuentes sobre el alcance de NIS2
¿Una empresa con 40 empleados y 12 millones de facturación está obligada por NIS2?
Depende del balance. Si es independiente y su balance no pasa de 10 millones, es pequeña según la Recomendación 2003/361/CE y queda fuera por tamaño. Si lo supera dos ejercicios seguidos, es mediana y entra si su actividad está en los anexos I o II de NIS2.
Si nadie me ha comunicado nada, ¿puedo dar por hecho que estoy fuera?
No. Salvo cuando el Estado identifica a una entidad, la clasificación sale de los criterios de los artículos 2 y 3 de la Directiva (UE) 2022/2555, no de un aviso. La directiva prevé que sean las entidades las que aporten sus datos para la lista oficial (artículo 3.4), así que conviene documentar el análisis aunque concluyas que estás fuera.
Fuentes
- Directiva (UE) 2022/2555 (NIS2): artículos 2 a 4, 20, 21, 23, 32 a 34, 41, 46 y anexos I y II.
- Recomendación 2003/361/CE, definición de pyme: artículos 2 a 6 del anexo.
- Reglamento (UE) 2022/2554 (DORA): artículos 1.2 y 64.
- Reglamento de Ejecución (UE) 2024/2690.
- Reglamento (UE) 2016/679 (RGPD): artículo 33.
- Real Decreto-ley 12/2018, texto consolidado.
- Comisión Europea, 8 de julio de 2026.
- Real Decreto 806/2026.
- Consejo de Ministros, 14 de enero de 2025.
- Memoria del anteproyecto, noviembre de 2024: apartado 4.1.8.
Este artículo refleja el estado de NIS2 en España a 23 de octubre de 2026. Es información general y no sustituye al asesoramiento jurídico.