ISO 42001 en España: para qué sirve y a quién no le compensa
La ISO/IEC 42001 acredita que una organización gestiona su inteligencia artificial con inventario, riesgos, controles y evidencia auditable. No sustituye al AI Act ni exime de cumplirlo: sirve para licitar, para pasar la due diligence de un cliente grande y para ordenar la documentación que el reglamento exige. A una parte de las empresas no le compensa, y en este artículo está el criterio para saberlo.
Índice
- Qué es la ISO 42001 y por qué importa ahora
- Para qué sirve la ISO 42001
- Para qué no sirve la ISO 42001: diferencia con el AI Act
- A quién no le compensa certificarse
- Qué te va a pedir el auditor
- Dónde suspenden los que suspenden
- Qué se publica sobre coste y plazo, y de qué dependen
- Quién certifica en España
- Qué hacer el lunes
- Preguntas frecuentes
Casi todo lo que se publica sobre la ISO 42001 explica qué es. Muy poco explica para qué sirve, y prácticamente nada dice a quién no le compensa.
Este artículo va de lo segundo y lo tercero: qué acredita realmente el certificado, en qué se diferencia de la obligación legal con la que se confunde a diario, qué revisa el auditor cuando llega, y en qué casos gastarse el dinero en la norma completa es matar moscas a cañonazos.
Qué es la ISO 42001 y por qué importa justo ahora
La ISO/IEC 42001 es la norma internacional que certifica que una organización gestiona su inteligencia artificial de forma sistemática: con inventario, análisis de riesgos, controles y evidencia auditable. Se publicó en diciembre de 2023 y es la primera norma certificable de sistemas de gestión de IA.
Es a la IA lo que la ISO 27001 es a la seguridad de la información, y comparte con ella la misma estructura de alto nivel. Su anexo A añade 38 controles específicos de IA: política, roles, evaluación de impacto, ciclo de vida, datos, transparencia y proveedores.
El momento no lo elegimos nosotros: lo marcan dos calendarios ajenos. El primero es el del Reglamento (UE) 2024/1689: se aplica con carácter general desde el 2 de agosto de 2026, y las obligaciones de los sistemas de alto riesgo del anexo III llegan el 2 de diciembre de 2027 tras el aplazamiento del ómnibus digital. En España, el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la IA, que designa a AESIA como autoridad de vigilancia y fija el régimen sancionador nacional, sigue en tramitación parlamentaria. El segundo calendario es el de tus clientes: los pliegos de licitación pública y los cuestionarios de proveedores de las grandes empresas empiezan a preguntar por la gestión de la IA.
Sobre el papel la norma es voluntaria. En la práctica, quien vende tecnología a corporaciones o a la administración se la va a encontrar.
Conviene además saber cuánta compañía tienes: la ISO todavía no incluye la 42001 en su ISO Survey, el censo oficial anual de certificados, porque la norma es demasiado reciente para figurar en él. Para situarlo al lado de algo conocido, la ISO 27001 acumula 96.709 certificados según el ISO Survey 2024. No significa que la 42001 sea menor: significa que está recién nacida, y que quien se certifica ahora llega antes que su competencia.
En una frase: La ISO 42001 es voluntaria, pero pliegos y clientes empiezan a pedirla, y eso la acerca a un requisito de facto. Es tan reciente que la ISO aún no publica censo de certificados, y esa ventana de diferenciación sigue abierta.
Para qué sirve la ISO 42001
Para tres cosas concretas, y conviene tenerlas claras porque justifican la inversión, o no.
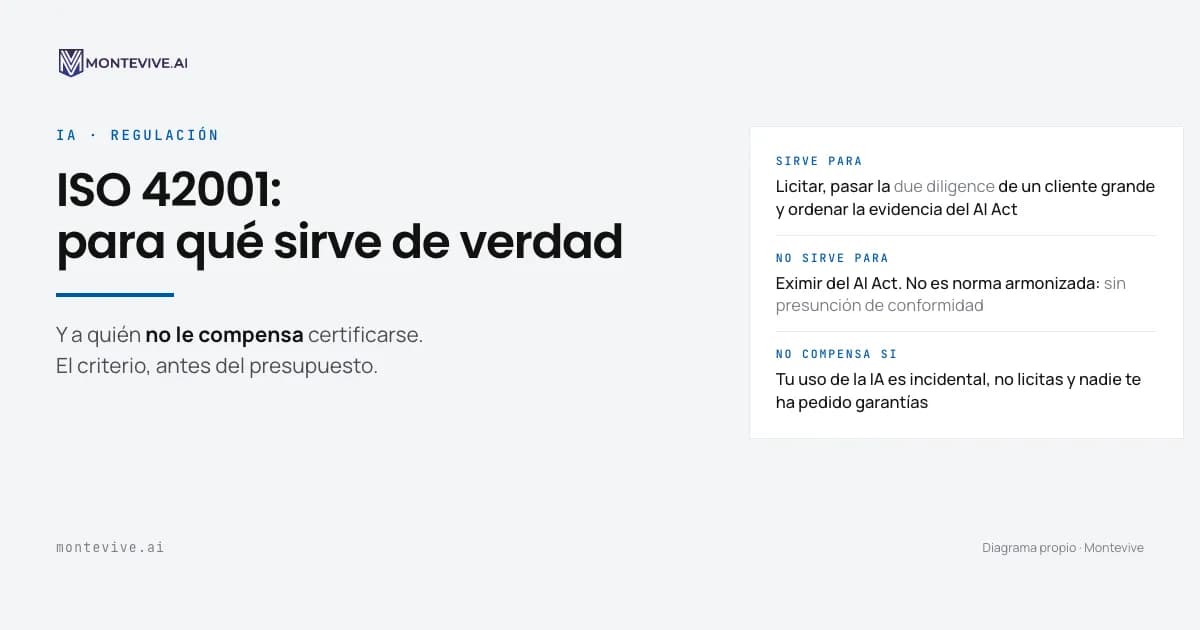
Licitar. Los pliegos públicos empiezan a valorar la gestión acreditada de la IA, y un certificado pesa más que cien declaraciones responsables.
Vender a corporaciones. Los departamentos de compras y de riesgos de los grandes clientes están incorporando la IA a su due diligence de proveedores, y el certificado responde de golpe buena parte de un cuestionario largo.
Ordenar tu cumplimiento del AI Act. La norma no lo sustituye, pero genera de forma sistemática la documentación y la evidencia que el reglamento exige: inventario, clasificación de riesgo, alfabetización en IA del artículo 4, transparencia y supervisión humana.
Fíjate en que las tres son comerciales o de orden interno. Ninguna es legal, y esa distinción es la que más se confunde.
Para qué no sirve la ISO 42001: la diferencia con el AI Act
Que nadie lo confunda con un salvoconducto legal. El AI Act es obligatorio y la ISO no exime de cumplirlo.
Hay además un matiz técnico que conviene conocer antes de firmar nada: la ISO 42001 no es una norma armonizada del reglamento, así que el certificado no otorga presunción de conformidad. Sirve como evidencia ante un auditor o un cliente, no como exención ante la autoridad.
Tampoco es un sello que se compra: la certificación la emite una entidad independiente tras auditar tu sistema, y se revalida con auditorías de seguimiento. Quien te venda otra cosa te está vendiendo un papel.
| AI Act | ISO 42001 | |
|---|---|---|
| Naturaleza | Reglamento europeo, obligatorio | Norma internacional, voluntaria |
| Quién supervisa | Autoridad nacional de vigilancia; en España, AESIA según el proyecto de ley en tramitación | Entidad certificadora |
| Si no cumples | Régimen sancionador del Reglamento (UE) 2024/1689 | Nada legalmente; pierdes contratos y licitaciones |
| Qué te da | Cumplir la ley | Evidencia que puedes enseñar a un cliente, sin presunción de conformidad |
| Plazo | Aplicación general desde el 2 de agosto de 2026; alto riesgo del anexo III desde el 2 de diciembre de 2027; régimen sancionador español en tramitación | Cuando tú decidas |
En una frase: El AI Act te dice qué tienes que cumplir; la ISO 42001 es la forma ordenada de demostrar que lo cumples. Son complementarios, nunca alternativas.
A quién no le compensa certificarse
Esta es la parte que casi nadie escribe, porque casi nadie gana dinero escribiéndola.
Si se cumplen a la vez estas tres condiciones, la norma completa probablemente sea matar moscas a cañonazos:
- Tu uso de la IA es incidental. Herramientas generalistas para tareas de apoyo, sin decisiones automatizadas que afecten a personas ni a clientes.
- No licitas con la administración pública, ni está en tus planes a corto plazo.
- Ningún cliente te ha pedido garantías sobre tu uso de la IA, ni en contrato ni en cuestionario de proveedores.
En ese escenario hay pasos previos mucho más baratos que resuelven la mayor parte del problema: inventariar lo que ya se usa, fijar una política de uso, formar al equipo y cerrar las fugas evidentes. El diagnóstico de brecha existe precisamente para responder esa pregunta antes de gastar un euro en la norma.
Y si una ISO completa queda grande todavía, el escalón previo es el Sello AI Ready, nuestra certificación propia: acredita que tu uso de la IA es seguro, documentado y legal. No sustituye a la ISO 42001 y no lo pretende. Todo lo que documenta se reutiliza después en la implantación de la norma sin empezar de cero.
Qué te va a pedir el auditor
Merece la pena saber qué hay al final del camino antes de echar a andar. En la auditoría de certificación, la entidad revisa un conjunto de documentos bastante estable:
- La política de IA aprobada por dirección.
- El inventario de sistemas de IA con su clasificación de riesgo.
- Las evaluaciones de impacto de los sistemas relevantes.
- El registro de riesgos con sus tratamientos.
- La declaración de aplicabilidad, que justifica qué controles del anexo A aplicas y cuáles no.
- Los registros de operación de esos controles.
- Las actas de auditoría interna y de revisión por la dirección.
Ninguno de esos papeles es difícil de escribir. Lo difícil es que cuenten una historia coherente con meses de evidencia detrás. Implantar la ISO 42001 consiste en demostrar con registros que el sistema funciona, no en redactar un manual: un auditor no certifica intenciones, certifica evidencia con recorrido.
De ahí sale la regla práctica más útil de todo este artículo. Desconfía de quien te prometa certificarte en unas pocas semanas, porque el calendario no lo marca la consultora: lo marca el tiempo que tus controles llevan dejando registro.
Dónde suspenden los que suspenden
No tenemos una estadística propia de no conformidades que publicar, y no vamos a inventarla. Lo que sí podemos contarte son los puntos débiles que un auditor mira primero, porque son los que delatan un sistema montado para aprobar y no para funcionar. Conviene revisarlos antes de que llegue:
Alcance mal definido. Se certifica un perímetro que deja fuera sistemas que el auditor encuentra a la primera pregunta.
Evidencia recién fabricada. Todos los registros fechados el mes anterior a la auditoría. Es la señal más evidente de un sistema que existe en papel y no en la operación.
Controles copiados de una plantilla de la ISO 27001 sin adaptar a la IA. Se delatan solos en cuanto el auditor pregunta por el ciclo de vida de un modelo.
IA en la sombra. Herramientas que los empleados usan sin aprobación y que no aparecen en el inventario. Si el auditor la encuentra y tu sistema no la contempla, el mensaje es que el sistema no refleja la realidad. Y eso es exactamente lo que la norma certifica que no pasa.
Qué se publica sobre coste y plazo, y de qué dependen
No tenemos todavía una base de proyectos propia con la que publicar nuestra horquilla, y no vamos a inventarla. Así que hemos hecho lo siguiente mejor: reunir los rangos que sí se publican en España, con su fuente, y explicar por qué se parecen tan poco entre sí.
| Concepto | Rango publicado en España | Fuente |
|---|---|---|
| Primer año, consultoría y auditoría (empresa pequeña) | 3.000 – 15.000 €; las organizaciones grandes superan ese rango | Novaciber, julio de 2026 |
| Primer año, pyme de 10 a 50 empleados | 12.000 – 30.000 € de implantación + 6.000 – 12.000 € de auditoría inicial | Knowlee, abril de 2026 |
| Primer año, empresa de 50 a 250 empleados | 30.000 – 80.000 € de implantación + 12.000 – 25.000 € de auditoría inicial | Knowlee, abril de 2026 |
| Plazo sin sistema de gestión previo | 6 – 12 meses / 12 – 18 meses | Novaciber / Knowlee |
| Plazo con ISO 27001 ya implantada | 6 – 9 meses | Novaciber y Knowlee coinciden |
| Diagnóstico de brecha inicial con Montevive | Sin coste | Montevive |
La horquilla total va de unos pocos miles de euros a más de 100.000 € el primer año. Esa dispersión no es ruido: refleja proyectos muy distintos, y es la mejor razón para pedir un diagnóstico antes que un presupuesto cerrado.
Cuatro variables mueven el presupuesto y el calendario, por orden de peso.
Si ya tienes la ISO 27001. Es con diferencia la más decisiva. Ambas normas comparten estructura, y buena parte de los controles de gobierno, gestión de riesgos, documentación y mejora continua son reutilizables. En el diagnóstico es siempre lo primero que miramos: qué evidencia existente vale tal cual, cuál se adapta y qué hay que crear de cero.
El alcance. No es lo mismo certificar el uso de herramientas de IA en un departamento que certificar el ciclo de vida completo de un producto que vende IA.
El tamaño y la complejidad de la organización, porque más procesos son más controles que evidenciar.
La madurez documental de partida. Una empresa que ya trabaja con políticas, registros y auditorías internas avanza mucho más rápido que una que parte de cero.
En una frase: El plazo de una certificación ISO 42001 no lo marca la consultora, lo marca el tiempo que tus controles llevan dejando registro auditable.
Quién certifica en España, y por qué nosotros no
Ofrecen la certificación ISO 42001 para el mercado español entidades como AENOR, Bureau Veritas, DEKRA o TÜV NORD, todas con oferta publicada para esta norma. El mercado ya se mueve: AENOR ha certificado a Sanitas como primera red de hospitales de España, y KPMG fue la primera Big Four en certificarse en ISO 42001 en España. Conviene no confundir los dos papeles: KPMG aparece aquí como empresa certificada, no como certificadora.
Y aquí va un matiz que casi nadie cuenta, y que conviene comprobar antes de contratar. En España la acreditación de las entidades certificadoras corresponde a ENAC, pero a septiembre de 2026 su buscador de acreditados no muestra ninguna entidad acreditada específicamente para la ISO/IEC 42001, y varias certificadoras declaran estar en proceso. Conviene señalar que otras fuentes publicadas afirman lo contrario; nuestra consulta al buscador de ENAC del 23 de septiembre de 2026 no lo confirma, y ni la página de acreditaciones de AENOR ni la de su servicio de certificación ISO 42001 mencionan acreditación de ENAC para esta norma. Algunas multinacionales pueden emitir el certificado con acreditaciones de organismos de otros países.
Así que el consejo de comprador es concreto: pregunta siempre con qué acreditación se emite tu certificado y quién la otorga. Un certificado sin acreditación reconocida vale mucho menos en el mercado español, y a día de hoy esa pregunta no es retórica.
Nosotros implantamos y preparamos; no certificamos, y es deliberado. Quien diseña un sistema de gestión no debería auditarlo: la independencia del certificador es exactamente lo que da valor al certificado que vas a enseñar a un cliente. Te dejamos listo para la auditoría de la entidad que elijas y te acompañamos durante ella.
Qué hacer el lunes por la mañana
Tres cosas que puedes hacer esta semana sin contratar a nadie, y que además son el punto de partida de cualquier sistema de gestión:
- Pregunta a compras y a comercial si algún cliente o pliego ha mencionado ya gestión de IA, ISO 42001 o cuestionarios de proveedores sobre IA. Si la respuesta es sí, tienes una fecha límite real y no una preocupación abstracta.
- Haz un inventario en bruto de la IA que ya usa tu equipo, con dos columnas: herramienta y para qué. Sin juicio. Suele ser la primera sorpresa.
- Comprueba si tienes la ISO 27001 viva o caducada. Es la variable que más mueve el presupuesto y el calendario.
Preguntas frecuentes
¿Es obligatoria la ISO 42001?
No, es voluntaria. En la práctica, los pliegos de licitación pública y los cuestionarios de proveedores de grandes clientes empiezan a pedirla o a puntuarla, que es una forma distinta de obligar.
¿La ISO 42001 sirve para cumplir el AI Act?
No lo sustituye: el AI Act es obligatorio y la ISO voluntaria. Además no es una norma armonizada del reglamento, así que el certificado no da presunción de conformidad. Sirve como evidencia, no como exención.
¿Cuánto cuesta certificarse en ISO 42001 en España?
Las estimaciones publicadas van de unos 3.000 € en empresas pequeñas a más de 100.000 € en empresas medianas el primer año, consultoría y auditoría incluidas. La diferencia la marcan el alcance, el tamaño, la madurez documental y si ya tienes la ISO 27001.
¿Cuánto se tarda?
Las estimaciones publicadas van de 6 a 18 meses sin sistema de gestión previo, y coinciden en 6 a 9 meses si ya tienes implantada la ISO 27001. En el fondo lo marca el tiempo que tus controles llevan dejando registro auditable, no la consultora.
¿Quién certifica la ISO 42001 en España?
Entidades como AENOR, Bureau Veritas, DEKRA o TÜV NORD. ENAC es quien acredita a las certificadoras en España, aunque a septiembre de 2026 su buscador no muestra ninguna acreditación específica para la ISO/IEC 42001; otras fuentes publicadas afirman lo contrario, así que pregunta siempre con qué acreditación se emite tu certificado y quién la otorga. Montevive implanta y prepara; no certifica.
¿Cuántas empresas están certificadas?
La ISO todavía no publica censo oficial de la 42001, porque la norma es demasiado reciente para figurar en el ISO Survey. Es un indicador en sí mismo: la ventana de diferenciación sigue abierta.
Fuentes
- ISO/IEC 42001:2023 — Information technology. Artificial intelligence. Management system (iso.org)
- ISO Survey 2024 — censo oficial de certificados de sistemas de gestión (ISO/IAF, septiembre de 2025)
- Knowlee — «ISO 42001 en España: cómo implantar el sistema de gestión de IA paso a paso», abril de 2026 (knowlee.ai)
- Novaciber — «Cuánto cuesta la ISO 42001 en 2026», julio de 2026 (novaciber.com)
- AENOR — Certificación UNE-ISO/IEC 42001 de sistemas de gestión de IA (aenor.com)
- AENOR — Acreditaciones y reconocimientos, consultada el 25 de septiembre de 2026 (aenor.com)
- Bureau Veritas España, DEKRA y TÜV NORD — páginas de certificación ISO 42001, consultadas el 23 de septiembre de 2026
- KPMG España — nota de prensa sobre su certificación ISO 42001 (kpmg.com)
- ENAC — Buscador de entidades acreditadas, consultado el 23 de septiembre de 2026 (enac.es)
- Reglamento (UE) 2024/1689 (AI Act) y Reglamento (UE) 2026/1744 de aplazamiento de las obligaciones de alto riesgo (EUR-Lex)
- Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, BOCG Serie A núm. 97-1, 12 de junio de 2026 (congreso.es)
Antonio Vílchez García es Compliance Manager en Montevive, donde lleva la gobernanza de IA y el cumplimiento del AI Act, el RGPD y la adecuación a ENS e ISO 27001/42001. Ingeniero Informático con especialización en Sistemas de Información y Máster en Gestión y Tecnologías de Procesos de Negocio por la Universidad de Granada.
¿Te compensa la ISO 42001, o te basta con menos? El diagnóstico de brecha responde esa pregunta con datos y no tiene coste. Solicita un diagnóstico y te decimos qué tienes, qué te falta y cuánto costaría cerrarlo.