Cómo evitar fugas de datos a la IA en tu empresa: siete pasos
Read this article in English.
En corto. Para evitar fugas de datos a la IA en una empresa proponemos siete pasos, en este orden: inventario, semáforo de datos, política de una página, herramienta aprobada, control antes del envío, formación con casos reales y medición. Cada paso se apoya en una norma concreta (RGPD, LOPDGDD o AI Act), y ninguno cubre por sí solo el móvil personal ni los conectores.
Índice
- Siete pasos para evitar fugas de datos a la IA
- Lo que un bloqueo o un control técnico no resuelve
- Si un dato ya ha salido: la primera hora
- Qué puedes hacer esta semana
- Preguntas frecuentes
- Dónde encaja Moviwa, y dónde no
- Fuentes
Un comercial pega en ChatGPT el contrato de un cliente para que se lo resuma. Un desarrollador sube un fragmento de código con una clave de API dentro. Una persona de RR. HH. copia la hoja de nóminas para pedir un análisis.
Querían ahorrar tiempo, y acaban de mandar información sensible a un servicio que la empresa no ha evaluado.
Prohibir parece la respuesta obvia. Samsung lo hizo en 2023, cuando ingenieros de su división de semiconductores pegaron código fuente y actas de reuniones en ChatGPT. Según The Korea Herald, la empresa vetó entonces, de forma temporal, la IA generativa en los ordenadores de su división de dispositivos.
En junio de 2026, tras probarlos con unos 2.500 empleados, esa misma división abrió a su plantilla ChatGPT, Gemini y Claude. Samsung lo presenta como parte de su transformación hacia la IA, para ganar productividad. Lo que el caso enseña es que la prohibición fue un paréntesis y la salida, dar herramientas aprobadas.
Esta guía va de lo que se pone en lugar de la prohibición. En nuestra página sobre Shadow AI explicamos qué es y por qué el problema de fondo es la trazabilidad.
Siete pasos para evitar fugas de datos a la IA
01 · Haz inventario de la IA que ya se usa
Antes de escribir una política, averigua qué herramientas usa tu equipo, para qué y con qué datos. Cruza tres fuentes: una encuesta breve, los gastos en suscripciones y los registros de red o del navegador, si existen y la plantilla sabe que se usan.
Las preguntas de partida de la encuesta están en cómo detectar y controlar el uso no supervisado de la IA.
La encuesta, por sí sola, se queda corta: nadie declara de más, y mucha gente no llama «IA» al asistente que trae su programa de siempre.
Incluye lo que no parece IA: las funciones de IA del correo o del CRM, las extensiones que leen las páginas, los conectores con acceso a tus archivos y los enlaces públicos a conversaciones.
02 · Clasifica los datos con un semáforo
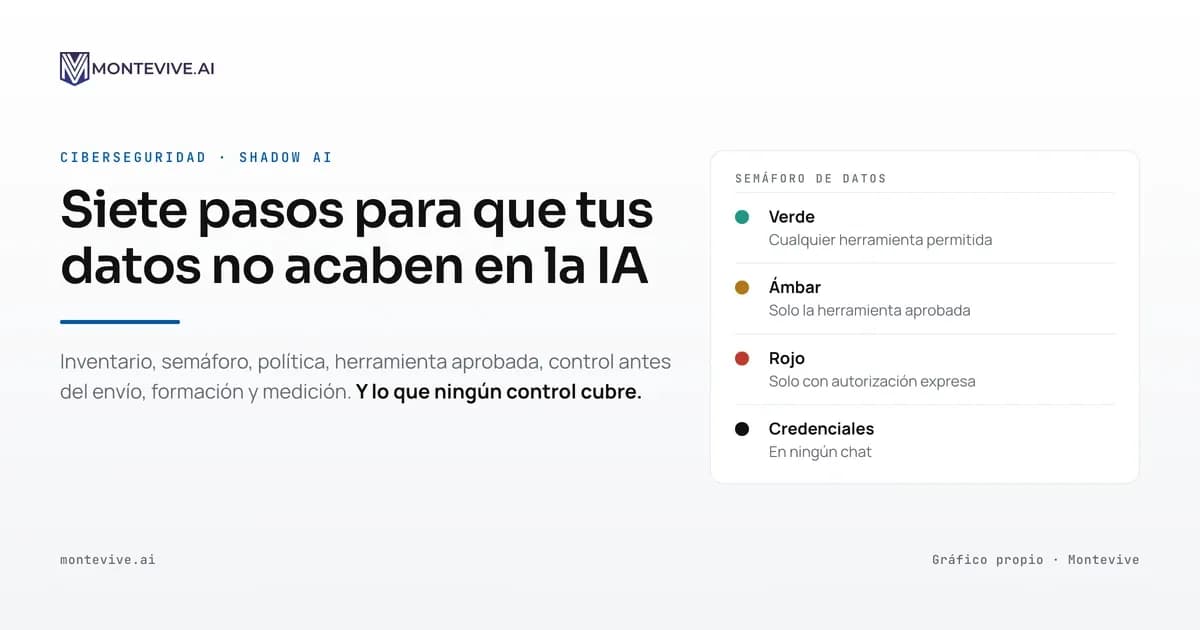
Un semáforo de datos es una regla de tres colores que dice, para cada tipo de información de la empresa, si puede ir a cualquier herramienta permitida, solo a la aprobada o a ninguna sin autorización expresa.
«No compartas información confidencial» no se puede aplicar, porque cada persona traza la línea donde le parece. El semáforo la traza con ejemplos, y deja una regla que no admite excepciones: las contraseñas, claves y tokens activos no van a ningún chat, ni siquiera al aprobado.
| Color | Qué entra | Ejemplos | Dónde puede usarse |
|---|---|---|---|
| Verde | Información pública o inventada | Un texto ya publicado en tu web, una duda de Excel, un correo de prueba con datos ficticios | En cualquier herramienta permitida |
| Ámbar | Información interna sin datos personales ni secretos | Un procedimiento interno, el acta de una reunión de equipo sin nombres de clientes, el borrador de una presentación | Solo en la herramienta aprobada, con cuenta de empresa |
| Rojo | Datos personales, contratos, precios, finanzas no publicadas y código propio | La hoja de nóminas, un contrato firmado con un cliente, un fragmento del repositorio | Solo en casos que autorice quien designe la política (seguridad o privacidad), tras evaluar el riesgo |
Cambia los ejemplos por documentos de tu empresa. Quien no sepa el color, que lo trate como rojo y pregunte.
03 · Escribe una política que quepa en una página
Una política de uso de IA se consulta en mitad del trabajo, y por eso tiene que caber en una página. Responde a cinco preguntas:
- ¿Qué herramientas y qué cuentas están permitidas?
- ¿Qué datos no pueden entrar y cuáles necesitan autorización?
- ¿Dónde se pregunta una duda o se pide una herramienta nueva?
- ¿A quién se avisa si algo sale por error?
- ¿Quién aprueba herramientas y usos nuevos?
Si la política fija criterios de uso de los dispositivos de empresa, el artículo 87 de la Ley Orgánica 3/2018 (LOPDGDD) pide que participen en su elaboración los representantes de los trabajadores. Además, hay que informar a la plantilla.
04 · Da una alternativa aprobada
Este paso decide si los demás funcionan: si la herramienta oficial resuelve peor el trabajo que el atajo, gana el atajo. Lo mismo pasa si la licencia es solo para unos pocos: los demás siguen con el atajo.
Un plan de empresa cambia las condiciones. OpenAI indica que en ChatGPT Business, Enterprise y Edu no usa por defecto los datos de empresa para entrenar sus modelos. Las conversaciones siguen las reglas de conservación del espacio de trabajo, que en Enterprise y Edu puede ajustar el administrador. Antes de abrir la herramienta al equipo, revisa:
- cuánto se conserva, quién lo ve y qué pasa cuando alguien se va;
- el contrato de encargado, si el proveedor trata datos personales por cuenta de tu empresa. El artículo 28 del Reglamento General de Protección de Datos (RGPD) exige que fije objeto, finalidad y tipo de datos, y que el proveedor solo actúe con tus instrucciones documentadas. Ese contrato no sustituye a la base jurídica del uso;
- los subencargados y si los datos salen del Espacio Económico Europeo.
Anota cuándo revisaste las condiciones del proveedor, porque cambian.
05 · Pon un control antes del envío
Un control técnico actúa en el último momento en que un dato todavía se puede parar, justo antes de enviarlo. Según tu entorno, combina:
- prevención de pérdida de datos (DLP) en el navegador o en el equipo, con las categorías rojas del semáforo, para avisar o bloquear antes del envío. Un DLP de red que no descifra el tráfico solo ve a qué servicio te conectas;
- políticas de navegador gestionadas, para limitar qué extensiones se instalan;
- un aviso incrustado en los documentos que salta al pegarlos en un asistente, la técnica que contamos en inyección de prompts contra el Shadow AI. Se monta en las plantillas, sin instalar nada, pero depende de que el asistente siga la instrucción.
Antes de fiarte de un control, pruébalo con tus textos y en los idiomas de tu equipo.
En agosto de 2026 publicamos nuestra medición de Shieldstral, el modelo abierto de Mistral que decide si un texto infringe una política de seguridad. Con 1.392 textos traducidos a cinco idiomas, detectó 82 de cada 100 mensajes dañinos en inglés y 59 en euskera.
Las falsas alarmas se quedaron entre el 2,3 % y el 3,2 % en los cinco idiomas. Nada en ellas avisaba de que en euskera se escapaba más del doble que en inglés.
Registra lo mínimo (servicio, categoría de dato y acción) e informa a la plantilla. El artículo 87 de la LOPDGDD solo permite al empleador acceder al contenido de los dispositivos que facilita para controlar las obligaciones laborales y la integridad de esos dispositivos.
06 · Forma con casos del trabajo de cada equipo
La formación tiene también una base legal. El artículo 4 del Reglamento (UE) 2024/1689, conocido como AI Act, se aplica desde el 2 de febrero de 2025.
Su redacción actual es la del Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026. Obliga a proveedores y responsables del despliegue a adoptar medidas para apoyar la alfabetización en IA de su personal, sin exigir un nivel concreto en cada persona.
Una sesión corta con documentos del propio sector enseña a aplicar el semáforo, a usar la herramienta aprobada y a preparar ejemplos ficticios. Cómo plantearla por perfiles lo contamos en AI Literacy: el artículo 4 del AI Act y tu empresa.
Cambiar un nombre por «Cliente A» no basta si el contexto delata a la persona. Según el considerando 26 del RGPD, un dato seudonimizado sigue siendo información sobre una persona identificable.
La demo del Privacy Filter de OpenAI que publicamos en abril de 2026 funciona entera en el navegador y sirve para enseñar qué detecta un filtro automático y qué se le escapa.
07 · Mide y revisa cada seis meses
Cuatro indicadores dan una primera foto:
- herramientas detectadas frente a aprobadas;
- avisos por categoría, con sus falsas alarmas;
- personas formadas y dudas más repetidas;
- peticiones de herramientas nuevas y cuánto tarda la respuesta.
Mide también lo que el control deja pasar, repitiendo cada cierto tiempo la prueba con textos tuyos: un filtro que bloquea de más se nota enseguida, y uno que deja pasar de más, no.
La cadencia que proponemos en nuestro diagnóstico de Shadow AI es revisar la política cada seis meses y volver a medir unos tres meses después de formar al equipo.
Lo que un bloqueo o un control técnico no resuelve
Bloquear dominios o instalar un filtro reduce el riesgo, pero deja tres huecos:
- El móvil personal. Un asistente en el teléfono, o una foto de la pantalla, quedan fuera de cualquier control instalado en un equipo de empresa.
- Los conectores y los asistentes integrados en programas que ya usas: el dato pasa de un servicio a otro sin cruzar ningún cuadro de texto.
- El criterio. Un filtro reconoce bien un DNI o una clave. Decidir si el resumen de una estrategia comercial puede salir le toca a la política.
De los agentes y los conectores, que dan para otro artículo, escribimos en nuestra sección de seguridad de la IA.
Si un dato ya ha salido: la primera hora
Si alguien ha pegado lo que no debía:
- avisa por el canal previsto, sin esperar a tener todos los detalles;
- si era una contraseña, una clave o un token activo, revócalo o rótalo ya, porque borrar el chat no lo invalida;
- anota qué se envió, a qué servicio, desde qué cuenta y cuándo, y pide la supresión al proveedor;
- pide a quien lleve la privacidad que valore si hay una brecha de datos personales;
- cuando pase la urgencia, revisa qué control falló, además de lo que hizo la persona.
Si hay brecha, tu empresa, como responsable del tratamiento, tiene que notificarla a la Agencia Española de Protección de Datos (AEPD) sin dilación indebida y, de ser posible, en 72 horas desde que tenga constancia.
El artículo 33 del RGPD solo exime de notificar si es improbable que suponga un riesgo para las personas, y aun así obliga a documentarla. La AEPD explica el procedimiento en su página sobre notificación de brechas.
Qué puedes hacer esta semana
- Pregunta al equipo qué IA usa y para qué, y revisa los gastos en suscripciones.
- Escribe el semáforo con ejemplos de tus propios documentos.
- Publica una política de una página, con un canal de dudas y a quién avisar.
- Configura la herramienta aprobada con cuentas de empresa.
- Prueba un control antes del envío donde se manejan datos rojos.
- Revisa las extensiones del navegador y pon fecha a la formación.
Preguntas frecuentes
¿Una cuenta personal de pago es lo mismo que un plan de empresa?
No. En las cuentas personales de ChatGPT (Free, Plus y Pro), cada persona decide en sus controles de datos si sus conversaciones se usan para mejorar los modelos, y la empresa no puede comprobar cómo lo tiene. En los planes de empresa, OpenAI no entrena por defecto con los datos de empresa.
Además, el historial de una cuenta personal se va con la persona cuando deja la empresa.
¿Borrar la conversación borra lo que pegué?
No al momento. En los espacios de empresa de ChatGPT, OpenAI programa el borrado definitivo de un chat eliminado en 30 días, con excepciones publicadas. También advierte de que borrar un chat no elimina al instante todo lo relacionado con él.
¿Qué hago con la IA que viene dentro de programas que ya usamos?
Trátala como una herramienta más del inventario. Los asistentes del correo, la ofimática o el CRM suelen poder activarse o desactivarse desde la consola de administración. Decide si se encienden, para quién y con qué datos, y comprueba que el contrato cubre el uso de IA.
Dónde encaja Moviwa, y dónde no
Moviwa, la capa de seguridad entre tu equipo y la IA, es nuestro producto para el paso 05. Antes de que un mensaje llegue a ChatGPT, Claude o Gemini, detecta nombres, DNI, importes o código y los oculta. La IA responde igual, y la persona ve la respuesta completa en su pantalla.
Además deja un registro para enseñar a un cliente o a un auditor cómo controlas la IA. No prohíbe la IA, no sustituye a la política y no llega a dispositivos que la empresa no gestiona.
Si quieres verlo con tu caso, reserva una demo de 20 minutos en moviwa.ai y llévala con ejemplos ficticios. Verás qué detecta, qué aviso recibe quien escribe y cuántas falsas alarmas da con tus servicios.
Fuentes
- Samsung Newsroom Korea: 삼성전자, 외부 생성형 AI 도입으로 AX 본격화, 11 de junio de 2026.
- The Korea Herald: Samsung bans AI chatbots after leak, mayo de 2023.
- OpenAI: ChatGPT Work cloud security, Pricing y Data controls in ChatGPT, consultados el 23 de octubre de 2026.
- Reglamento (UE) 2016/679 (RGPD): considerando 26 y artículos 28 y 33.
- Ley Orgánica 3/2018 (LOPDGDD), artículo 87.
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), que da nueva redacción al artículo 4 del AI Act. DO L de 24 de julio de 2026.
- AEPD: Notificación de brechas de datos personales a la Autoridad de Control.
Este artículo refleja el estado de la normativa y de las condiciones de los proveedores citados a 23 de octubre de 2026. Tiene finalidad informativa y no constituye asesoramiento jurídico.